

Vor kurzem war ich beauftragt, ein HR Berechtigungsreview/-training für eine mittelständige internationale Firma durchzuführen. Wie so oft kam diese Anforderung nicht pro-aktiv, sondern war die Folge einiger unangenehmer Zwischenfälle bei denen HR User aus dem einen Land abrechnungsrelevante Daten aus einem anderen Land nicht nur sahen, sondern unfreiwillig sogar änderten. Häufig frage ich in diesen Workshops zunächst einmal nach den Rechten für die Payment Medium Workbench / DTA Verwaltung und lande den ersten Volltreffer. Und zwar deshalb, weil die Modulspezialisten nicht in die Berechtigungen involviert wurden.
Die erste Berechtigung, die nötig ist, mal abgesehen vom Transaktionscode PC00_M99_FPAYM im Berechtigungsobjekt S_TCODE, ist das Berechtigungsobjekt P_ABAP mit vollen Rechten auf die Reports SAPFPAYM und SAPMFDTA. Das ist eigentlich einer der wenigen Fälle, in denen P_ABAP wirklich nötig ist und nicht nur der Verbesserung der Performance dient oder die Prüfungen vereinfachen soll.
Viele Berechtigungsadministratoren hören an diesem Punkt auf, weil in der Default SAP Umgebung erst mal alles läuft. Tatsächlich bekommt man jedoch mehr als man wollte. Per default gibt es nämlich keine spezielle Prüfung auf den Buchungskreis oder irgendein anderes Organisationskonzept. Aus diesem Grund wäre es beispielweise möglich, dass Ihr UK Abrechnungsteam in der Lage ist, die Daten für Schweden zu sehen – und natürlich anders herum. Ich bezweifle, dass das so gewünscht ist. Aber selbst, wenn es für die Betroffenen kein Problem ist: der nächste Audit kommt bestimmt. Also, was kann man tun?
Nun, Sie müssen jetzt eine entscheidende Hürde überwinden: die Mauer zwischen HR und dem FI-Modul in SAP. Das ist es eigentlich, was diesen konkreten Fall schwierig macht: er ist prozessübergreifend und benötigt Experten aus beiden Welten, die miteinander kooperieren.
Es gibt zwei Schritte:
1. Aktivieren Sie die Berechtigungsprüfungen für die HR Zahlungen durch einen simplen Eintrag in der Tabelle V_DFPM_AUTH:
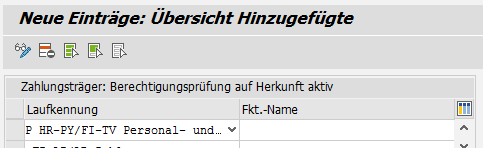
Die zweite Spalte benötigt keinen Inhalt. Sie könnten diese Spalte nutzen, um einen weiteren Check einzubinden, aber sie leer zu lassen reicht, damit die Standardprüfung ausgeführt wird.
2. Diese Standardprüfung prüft auf das Berechtigungsobjekt F_PAYRQ. Damit können Sie nun in Ihrer Rolle einschränken, auf welche Buchungskreise oder welche Zahlungsarten (Kreditorzahlungen, Abrechnung, ….) der User Zugriff hat, und auch die erlaubten Aktivitäten (Anzeigen, Ändern, …) bestimmen. Das folgende Beispiel würde dem User alle Rechte auf die Abrechnungszahlungen (aber nicht auf die Reisekostenzahlungen) für zwei Buchungskreise geben.
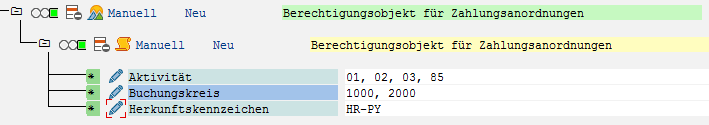
Das war’s schon.
Nochmal zusammengefasst: Berechtigungsobjekte P_ABAP und S_TCODE steuern die Basisberechtigung auf das Programm, würden jedoch zu viel erlauben. Die Tabelle DFPM_AUTH aktiviert weitere Prüfungen und zu guter Letzt braucht man das Berechtigungsobjekt F_PAYRQ für die Detailausprägung der in der Tabelle aktivierten Berechtigungsprüfung.
Wir stolpern immer wieder über solche Lücken in den HR Berechtigungskonzepten, obwohl die technischen Konzepte, die benötigt würden, gar nicht so neu sind. Deshalb werden wir in nicht allzu ferner Zukunft noch ein paar weitere Tipps mit Ihnen teilen. Wenn Sie an einer Prüfung Ihrer HR Berechtigungen interessiert sind, helfen wir Ihnen gerne.

